En el sector del hardware y la tecnología, la confianza y la seguridad son los pilares de cualquier relación comercial. Sin embargo, Microsoft ha lanzado una advertencia de máximo nivel: los ciberdelincuentes han perfeccionado sus métodos de estafa, dejando atrás los simples enlaces sospechosos para utilizar una combinación letal de archivos PDF y códigos QR.
Como vuestro socio mayorista de confianza, queremos desglosar esta amenaza para que podáis proteger vuestra infraestructura y asesorar correctamente a vuestros clientes finales.
Los datos: Una subida del 146% en solo tres meses
Según el último informe de Microsoft Threat Intelligence, estamos ante una oleada sin precedentes. Solo en el primer trimestre de 2026, los ataques basados en códigos QR pasaron de 7,6 millones a 18,7 millones, lo que supone un incremento del 146%.
Lo más preocupante es el volumen total: entre enero y marzo se detectaron más de 8.300 millones de amenazas por correo electrónico.
¿Cómo funciona la estafa? (El gancho del PDF)
El método es tan sencillo como efectivo. Los atacantes envían un correo que parece una factura legítima, una notificación de pago o un documento empresarial urgente.
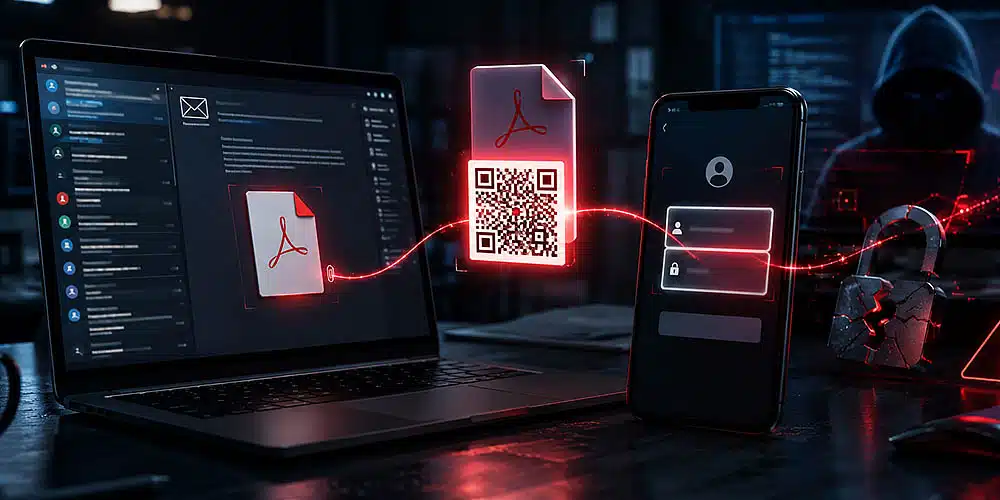
- El archivo adjunto: El correo incluye un PDF (el formato favorito en el 70% de los casos).
- El código QR: Dentro del PDF aparece un código QR que invita al usuario a escanearlo con su móvil.
- El salto de seguridad: Al usar el móvil, el empleado sale del entorno protegido por el antivirus del ordenador de la empresa.
- La página falsa: El QR lleva a una web que imita a la perfección el inicio de sesión de Microsoft, Google o Apple para robar las credenciales.
Ni el doble factor de autenticación (2FA) está a salvo
Uno de los puntos más críticos de la alerta de Microsoft es la aparición de Tycoon2FA. Se trata de un kit de phishing «as a service» que permite a los delincuentes saltarse los sistemas de doble factor de seguridad que no son resistentes al phishing.
El objetivo es claro: el robo de cuentas. En marzo de 2026, el 94% de estos ataques buscaban obtener contraseñas y acceso total a los correos corporativos, dejando en un segundo plano al malware tradicional.
Consejos para vuestra red de clientes
Como expertos en hardware y soluciones IT, os recomendamos transmitir estas pautas de seguridad:
- Desconfianza total ante QRs en documentos: Ninguna entidad financiera o proveedor logístico debería pedir un escaneo de código QR dentro de un archivo adjunto para «validar» una cuenta.
- Capacitación del personal: Es vital que los empleados entiendan que el móvil personal, al escanear un QR del trabajo, se convierte en la puerta de entrada para los hackers.
- Uso de Captchas falsos: Si al escanear un código aparece un «Captcha» para demostrar que no eres un robot, ¡cuidado! Es una técnica para dar una falsa sensación de seguridad y evitar los análisis automáticos de los antivirus.